Por um certo tempo, “utilizar IA no desenvolvimento” significou autocompletar linhas de código. Esse período acabou. Hoje, times de engenharia já tratam IA não como um recurso de produtividade individual, mas como uma camada operacional inteira, com identidade própria, protocolos de comunicação entre agentes, métricas de custo e retorno, e políticas de governança que precisam sobreviver a auditorias regulatórias.
O consenso entre mercados tão diferentes entre si em regulação e apetite de risco é notável: a diferença competitiva não está mais em qual modelo de IA a empresa utiliza, mas em como ela constrói a plataforma que envolve esse modelo.
Este artigo traz o que esses mercados já aprenderam em oito frentes concretas: agentes de apoio ao ciclo de desenvolvimento, plataformas internas para adoção em escala, segurança de agentes, as tendências agênticas que já saíram do hype, como medir impacto de fato, FinOps aplicado a agentes de IA, os fundamentos de governança que estão deixando de ser opcionais, os novos papéis que sustentam essa operação e, por fim, a experiência do desenvolvedor.
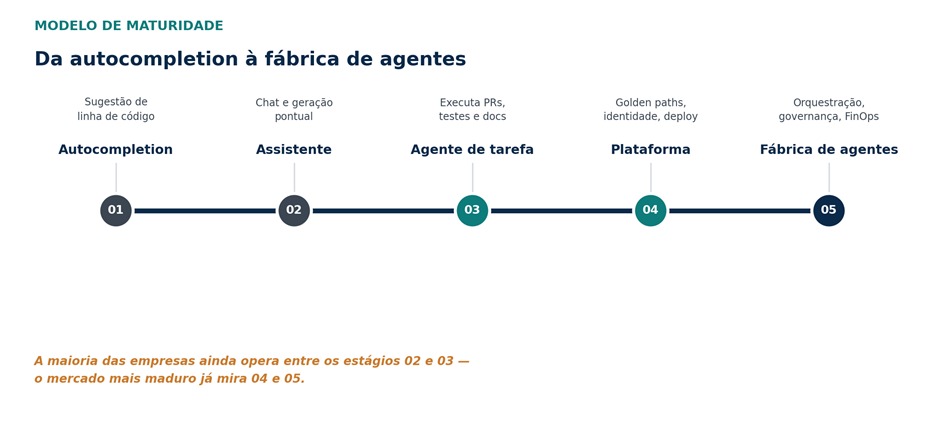
Agentes que assumem tarefas do ciclo – não apenas sugerem código
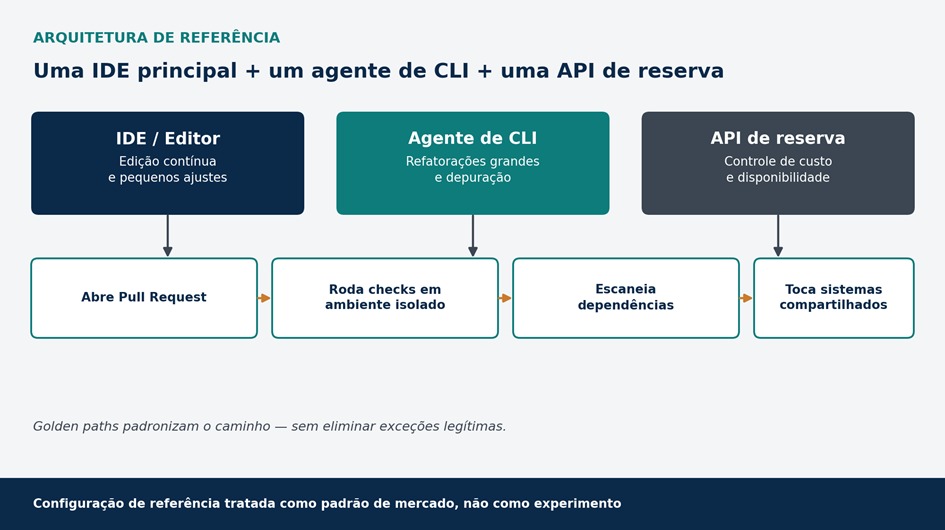
O mercado global é hoje o laboratório mais agressivo do mundo para agentes de codificação em produção. O padrão que se repete em relatos de mercado é a segmentação por tipo de tarefa, não por preferência de marca: ferramentas de IDE para edição contínua e pequenos ajustes, agentes de linha de comando para refatorações grandes e sessões de depuração, e uma camada de backup para controle de custo e disponibilidade.
Esse desenho de “uma IDE principal + um agente de CLI + uma fonte de API de reserva” já é tratado como configuração de referência, não como experimento. O ponto de convergência está no fato de que os agentes de teste, documentação e revisão de código deixaram de ser plugins isolados.
Eles são desenhados para funcionar dentro de um fluxo, abrir pull requests, rodar verificações em ambiente isolado, escanear dependências e só então tocar sistemas compartilhados. Times que ainda tratam isso como “um gerador de código a mais” estão perdendo o ponto: o valor está no que acontece depois que o agente termina de escrever.
Um ponto que costuma escapar da discussão inicial é o risco de proliferação descontrolada de agentes (agent sprawl). À medida que cada squad adota seu próprio conjunto de ferramentas, cresce o número de identidades, integrações e pontos de acesso a dados sensíveis sem inventário central.
A prática que diferencia times maduros é tratar a introdução de um novo agente como a introdução de um novo microsserviço: com dono definido, orçamento de tokens, escopo de permissão documentado e ciclo de vida (inclusive desativação) formalmente definidos, não como a instalação de mais um plugin de produtividade.
Plataformas internas: a fundação que faz a adoção escalar
Nenhum mercado maduro trata “dar acesso de um agente ao repositório” como equivalente a “dar a ele a capacidade de entregar software pronto para produção com segurança”. Sem ambientes confiáveis, fluxos padronizados, observabilidade, permissões e controles de deploy, o desenvolvimento com IA pode criar tantos problemas operacionais quanto resolve.
O conceito central que emerge desse aspecto é o chamado golden path, padrões que reduzem variação desnecessária entre agentes, sem eliminar a flexibilidade para exceções legítimas.
Um agente investigando uma falha de build, por exemplo, precisa apenas de acesso a logs e metadados do repositório, não à infraestrutura de produção. A autonomia do agente deve ser limitada pelo modelo de segurança da própria plataforma, não pela boa vontade de quem o configurou.
Para quem lidera a construção dessa plataforma, vale tratar o golden path como um produto interno com métricas próprias: tempo de integração de um novo agente ao ambiente padronizado, percentual de execuções que fogem do caminho oficial e taxa de reincidência de exceções aprovadas manualmente.
Uma Internal Developer Platform (IDP) que não instrumenta esses três números tende a descobrir tarde demais que a adoção real está acontecendo por fora dela, na forma de ferramentas pessoais não governadas.
Segurança de agentes: a superfície de ataque que cresce junto com a autonomia
Cada permissão concedida a um agente é, na prática, uma nova superfície de API exposta — só que operada por um sistema que lê instruções em linguagem natural e pode ser manipulado por elas.
Esse é o ponto cego mais recorrente em programas de adoção acelerada: a euforia com produtividade avança mais rápido do que a modelagem de ameaça específica para agentes autônomos.
Três categorias de risco já deveriam constar em qualquer threat model de plataforma de IA para engenharia:
- Injeção de instruções direta e indireta: conteúdo malicioso embutido em uma issue, um comentário de pull request ou um trecho de documentação lido pelo agente pode alterar seu comportamento sem que nenhum humano tenha digitado o comando.
- Contaminação de ferramentas : servidores MCP de terceiros, instalados sem processo de curadoria, podem expor funções com nomes confiáveis mas comportamento diferente do anunciado, inclusive capturando dados enviados pelo agente.
- Exfiltração via excesso de escopo: um agente com permissão ampla de leitura em repositórios e sistemas conectados pode, sem intenção maliciosa própria, mover segredos e dados sensíveis para contextos onde não deveriam estar, logs, prompts de terceiros ou saídas persistidas.
A resposta estrutural não é reduzir a autonomia a zero, mas aplicar os mesmos princípios que já regem qualquer integração de API crítica: allowlist explícita de servidores e ferramentas confiáveis, escopo mínimo necessário por tarefa, execução em ambiente isolado (sandbox) para qualquer ação com efeito colateral, e revisão de proveniência antes de conceder a um agente acesso a um novo conector.
Tratar a superfície de um agente como superfície pública de ataque, e não como extensão benigna do desenvolvedor, é o que separa um programa de adoção resiliente de um incidente aguardando data.
Das tendências ao que já virou infraestrutura
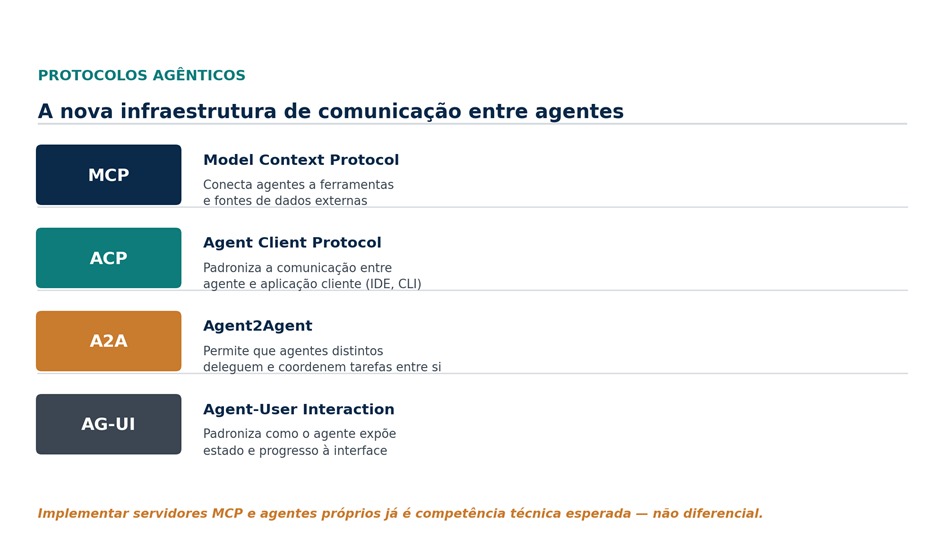
A fronteira de experimentação de 2026 não é mais “qual modelo é mais inteligente”, mas como agentes conversam entre si e com ferramentas. A tendência mundial já trata como pauta madura os novos protocolos abertos da próxima geração de IA, Model Context Protocol (MCP), Agent Client Protocol (ACP), Agent2Agent (A2A) e AG-UI, incluindo a implementação de servidores MCP e agentes próprios como competência técnica esperada, não como diferencial.
O movimento de consolidação, com empresas retirando produtos internos concorrentes entre si em questão de dias, sinaliza que a fase de experimentação difusa já deu lugar a apostas consolidadas, o oposto do estágio em que a maioria das empresas ainda se encontra.
Mensurar resultados: do dashboard ao ciclo fechado
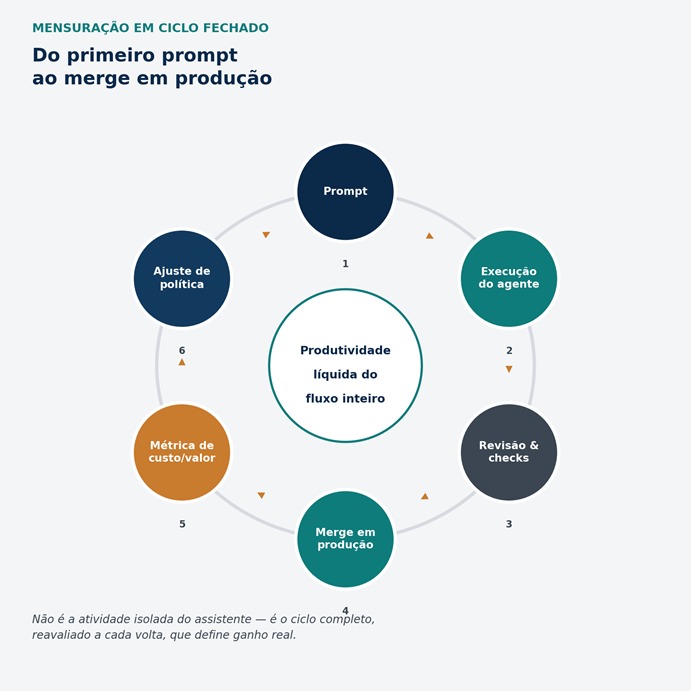
O maior equívoco de mensuração observado no mercado em 2026 é confundir uso com produtividade. Discussões recorrentes entre desenvolvedores mostram um padrão contraintuitivo: relatos de profissionais que pararam de utilizar assistentes de IA e não notaram queda de produtividade convivem com ganhos reais documentados em outros contextos.
A métrica que passa a importar não é a atividade isolada do assistente, mas a produtividade líquida do fluxo inteiro, do primeiro prompt ao merge em produção. Isso direciona times maduros para uma disciplina nova: tratar o consumo de tokens como um centro de custo gerenciável, não como uma linha invisível de despesa.
Cada interpretação equivocada, alucinação ou execução de agente que falha é dinheiro desperdiçado, o que está deslocando a avaliação de ferramentas de “qual modelo é mais inteligente” para “qual ferramenta entrega mais resultado correto por token gasto”, com foco em gestão de contexto, menos tentativas repetidas e acertos já na primeira execução.
O padrão de mensuração de mercado oferece um paralelo interessante nessa mesma lógica de ciclo fechado: o setor de agentes de IA no mundo já é tratado como mercado mensurável em si, com estimativas altíssimas e projeção de crescimento ainda maior, números que só existem porque as empresas instrumentaram cedo o consumo e o retorno desses agentes, em vez de tratá-los como custo de experimentação.
FinOps para agentes de IA
Se FinOps nasceu para dar previsibilidade e prestação de contas ao consumo de nuvem, sua extensão natural em 2026 é o consumo de inferência por agentes autônomos, e a lógica é a mesma: sem alocação de custo por time, produto ou repositório, ninguém é responsável por otimizar nada.
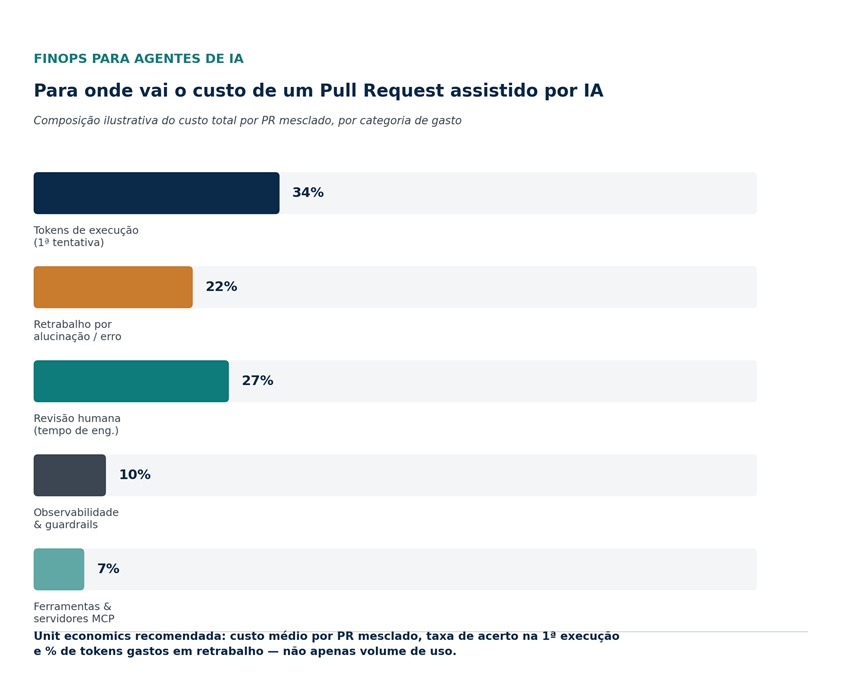
A diferença é que, no mundo dos agentes, o desperdício não aparece só como fatura alta: aparece como retrabalho, revisão humana adicional e tempo de engenharia consumido corrigindo o que o agente entregou errado na primeira tentativa.
Três práticas recomendadas para levar disciplina financeira a essa camada:
- Alocação e tagging por unidade de negócio: cada chamada a um agente carrega metadados de time, repositório e tipo de tarefa, permitindo chargeback ou showback real, o mesmo princípio já consolidado em FinOps de nuvem pública.
- Orçamento e alertas por pipeline: limites de consumo de tokens por estágio (geração, revisão, teste) com alertas antes de o gasto se tornar incidente financeiro, não depois da fatura fechada.
- Seleção de modelo por custo-benefício da tarefa: nem toda tarefa exige o modelo mais caro disponível; times maduros roteiam tarefas simples para modelos mais econômicos e reservam capacidade premium para problemas de maior complexidade ou risco.
A métrica que une FinOps e engenharia de forma mais direta é o custo médio por PR mesclado, decomposto por categoria de gasto. Ela expõe, de forma que nenhum dashboard de “horas economizadas” consegue, onde o dinheiro realmente está sendo consumido — e é normalmente aí que aparece a maior oportunidade de otimização: reduzir a fatia de retrabalho por alucinação antes de tentar reduzir o preço por token.
Padrões, governança e boas práticas — antes que o regulador pergunte
O alerta mais direto é sobre o que acontece quando a euforia técnica chega antes da governança jurídica. A análise mais recorrente é categórica: a utilização de agentes de IA autônomos no desenvolvimento envolve questões de responsabilidade civil complexas e ainda não resolvidas juridicamente, enquanto leis como o AI Act, o direito autoral, a proteção de dados e regulações setoriais específicas já incidem em paralelo sobre essa utilização — mesmo sem uma definição legal clara do que, exatamente, constitui a ação de um agente autônomo.
Isso não é exclusividade de alguns mercados. Em diversas regiões, empresas de software já constroem suas ofertas de agentes de IA explicitamente em conformidade com o AI Act e com diretivas de cibersegurança, tratando isso como parte da proposta de valor comercial, não como camada de conformidade adicionada depois.
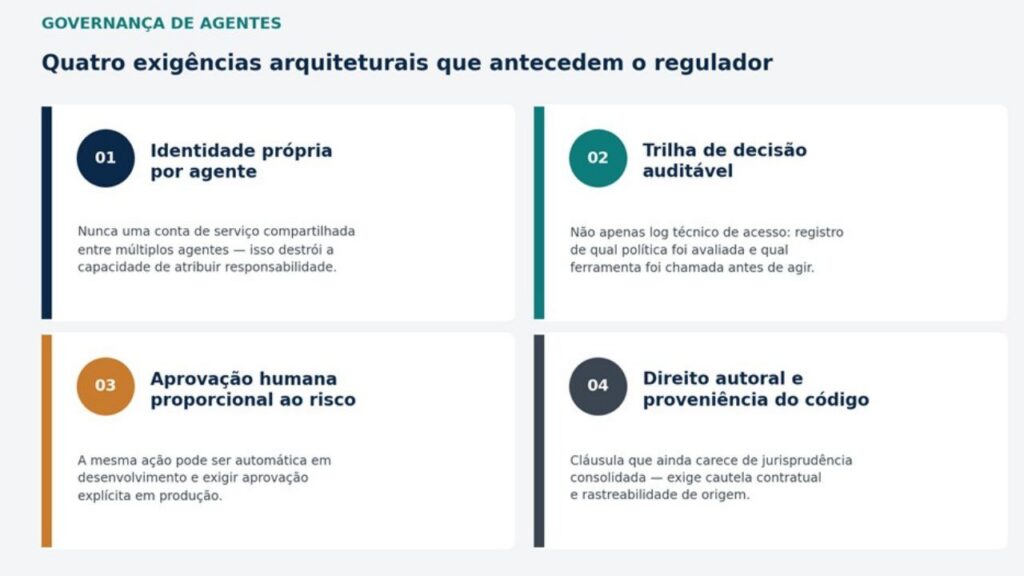
A responsabilidade das soluções de IA se tornará extremamente importante nos próximos anos. Na prática, isso se traduz em exigências arquiteturais concretas que qualquer time de engenharia deveria antecipar, independentemente de onde opera:
- Identidade própria por agente: nunca uma conta de serviço compartilhada entre múltiplos agentes, o que destrói a capacidade de atribuir responsabilidade por uma ação específica.
- Trilha de decisão auditável: não apenas log técnico de acesso, mas registro de qual política foi avaliada e qual ferramenta foi chamada antes de cada ação.
- Aprovação humana proporcional ao risco: uma mesma ação de agente pode ser automática em ambiente de desenvolvimento e exigir aprovação explícita em produção.
- Direito autoral e proveniência do código gerado: cláusula que ainda precisa de jurisprudência consolidada e deve ser tratada com cautela contratual.
Novos papéis: o modelo operacional que sustenta a plataforma
Plataforma, segurança, mensuração e FinOps não se sustentam sozinhos, eles exigem donos. Três papéis vêm se consolidando nas empresas mais maduras, ainda que com nomes variados:
- Platform Engineer para IA: constrói e mantém os golden paths, a identidade de agentes e a integração entre IDE, CLI e API de reserva descrita na Figura 2.
- Agent Ops / SRE de Agentes: monitora execuções em produção, responde a incidentes causados por ações de agente e mantém os painéis de ciclo fechado da Figura 4.
- AI Governance & FinOps Lead: ponte entre engenharia, jurídico e financeiro; dono da trilha auditável, da alocação de custo por time e da revisão periódica de contratos com fornecedores de IA.
Nenhum desses papéis precisa ser uma contratação nova do zero, em muitas empresas eles emergem da evolução natural de SRE, plataforma e FinOps de nuvem já existentes. O equívoco mais comum é tentar sustentar as seis frentes anteriores sem clareza sobre qual desses três chapéus está sendo usado em cada decisão.
Developer Experience: o ativo que sustenta todo o resto
Menos digitação e mais pensamento. É essa a métrica de experiência que mais importa, não quantas linhas o agente escreveu, mas quanto tempo cognitivo o desenvolvedor recuperou para decisões de maior valor, como design de arquitetura e análise de risco.
Isso exige tratar Developer Experience como parte do mesmo sistema descrito nas seções anteriores, não como iniciativa paralela de RH ou cultura. Uma Internal Developer Platform mal desenhada, protocolos de agente inconsistentes entre times, ou métricas de produtividade mal calibradas produzem o mesmo resultado: desenvolvedores que contornam a plataforma oficial e voltam a utilizar ferramentas de IA pessoais e não governadas.
A boa notícia é que o mercado global já formalizou o antídoto: capacitação contínua e estruturada, não apenas acesso à ferramenta. Eventos inteiros dedicados exclusivamente a atualizar desenvolvedores, líderes de projeto e arquitetos de software sobre o estado da arte em IA aplicada à engenharia, de tokens a servidores de agente próprios, têm se consolidado como formato recorrente já há algum tempo, e ganharam peso redobrado com a chegada dos agentes autônomos.
O padrão comum por trás de mercados diferentes
Diversos países chegam a esse momento por caminhos completamente distintos, regulação de um lado, corrida de escala do outro, e uma cultura de governança pragmática no meio. Mas o padrão de fundo é o mesmo: agentes de IA só geram valor sustentável em engenharia de software quando operam dentro de uma plataforma com identidade, política, observabilidade e mensuração de custo já encapsuladas, nunca como camada solta sobre um repositório desprotegido.
Para quem lidera engenharia hoje, a pergunta deixou de ser “vamos adotar IA no desenvolvimento?”, essa decisão já foi tomada pelo mercado. A pergunta que resta é a do parágrafo anterior. A resposta a ela, nos próximos meses, vai separar times que aceleram entrega com controle de times que aceleram incidentes com aparência de produtividade.