Há uma mudança silenciosa acontecendo na segurança corporative. Durante anos, a discussão sobre automação em cibersegurança foi principalmente operacional: como reduzir alertas, acelerar a triagem e tirar trabalho repetitivo das mãos dos analistas. Agora a conversa mudou de nível. Agentes de IA não apenas classificam informação. Eles podem receber objetivos, buscar contexto, executar ferramentas, encadear ações e participar de decisões. Isso cria uma nova assimetria.
O hacker não precisa necessariamente de uma tecnologia completamente nova para causar mais impacto. Se ele consegue automatizar partes do que já fazia, o custo e o tempo entre tentativa e adaptação podem cair. A defesa, por outro lado, pode continuar presa a processos desenhados para uma realidade em que humanos eram o principal mecanismo de decisão.
O problema não é a IA. É a diferença de velocidade
Imagine um SOC (Security Operations Center) recebendo centenas ou milhares de sinais. Um alerta aparece. Um analista precisa entender o ativo, consultar identidade, cruzar eventos, verificar histórico, avaliar contexto e decidir se deve agir. Mesmo quando cada etapa é eficiente, a sequência cria uma fila.
Agora imagine o outro lado: um adversário capaz de pesquisar alvos, adaptar mensagens, testar variações e repetir tentativas sem depender de horário comercial. A vantagem não está apenas na qualidade de uma técnica. Está no ciclo. Uma pergunta a ser feita pela liderança é: Quanto tempo há entre um sinal confiável e uma ação defensiva? Depois, uma segunda e terceira perguntas: Quais partes desse intervalo existem porque precisam existir? e quais existem porque ainda trabalhamos como se máquinas não pudessem ajudar?
Agentic Defense não é “mais automação”
A automação tradicional executa uma lógica conhecida: se X acontecer, faça Y. Um agente trabalha com um objetivo e precisa navegar por contexto e alternativas para chegar a uma resposta. Na defesa, isso pode significar receber a missão de determinar se um comportamento representa risco, reunir evidências em diferentes sistemas, formar uma hipótese, recomendar uma ação e, quando autorizado, executá-la. A diferença parece pequena no diagrama. Na prática, é enorme: o sistema deixa de ser apenas uma engrenagem e passa a operar dentro de um espaço de decisão.
Três frentes: um único problema
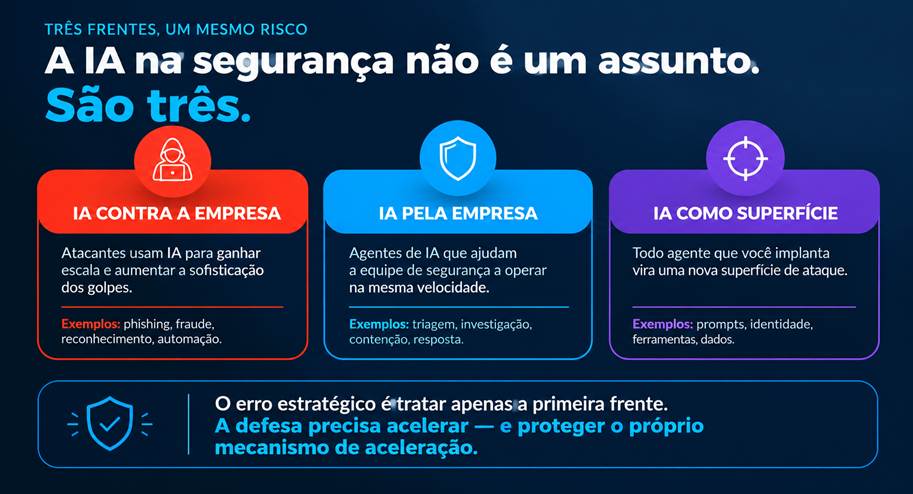
- A primeira frente é a mais intuitiva: IA contra a empresa. Phishing, engenharia social, reconhecimento de alvos, fraude e outras atividades podem ganhar escala quando tarefas cognitivas são parcialmente automatizadas.
- A segunda é a Agentic Defense: IA trabalhando para a empresa. Agentes podem ajudar a correlacionar sinais, investigar hipóteses, preparar respostas e reduzir o trabalho mecânico que consome o tempo dos especialistas.
- A terceira é a mais fácil de esquecer: IA como alvo. O agente passa a ler conteúdo, acessar dados, chamar ferramentas e, em alguns desenhos, alterar sistemas. Portanto, ele próprio se torna uma identidade privilegiada e uma superfície de ataque.
Quanto mais útil é um agente, mais importante fica controlar o que acontece quando ele estiver errado, for manipulado ou receber uma entrada maliciosa. Essa preocupação não é apenas conceitual. Há riscos específicos para aplicações de LLM e IA generativa, incluindo prompt injection e excessive agency. Nesse sentido, é altamente recomendada uma abordagem de gestão de riscos ao longo do ciclo de vida da IA.
A pergunta mais importante não é: “O agente pode agir?”
É: “sobre o que no o agente pode agir sozinho?” Um agente que apenas enriquece um alerta tem um raio de impacto. Um agente que pode isolar uma máquina tem outro. Um agente que pode alterar privilégios, apagar dados ou modificar um ambiente crítico tem um raio de impacto completamente diferente. Por isso, autonomia não deveria ser um botão de liga/desliga. Deveria ser vista como uma arquitetura. Quanto maior o impacto potencial e mais difícil a reversão, maior deve ser a necessidade de aprovação, dupla validação, limitação de escopo ou escalada humana.
O agente precisa de identidade, não de anonimato
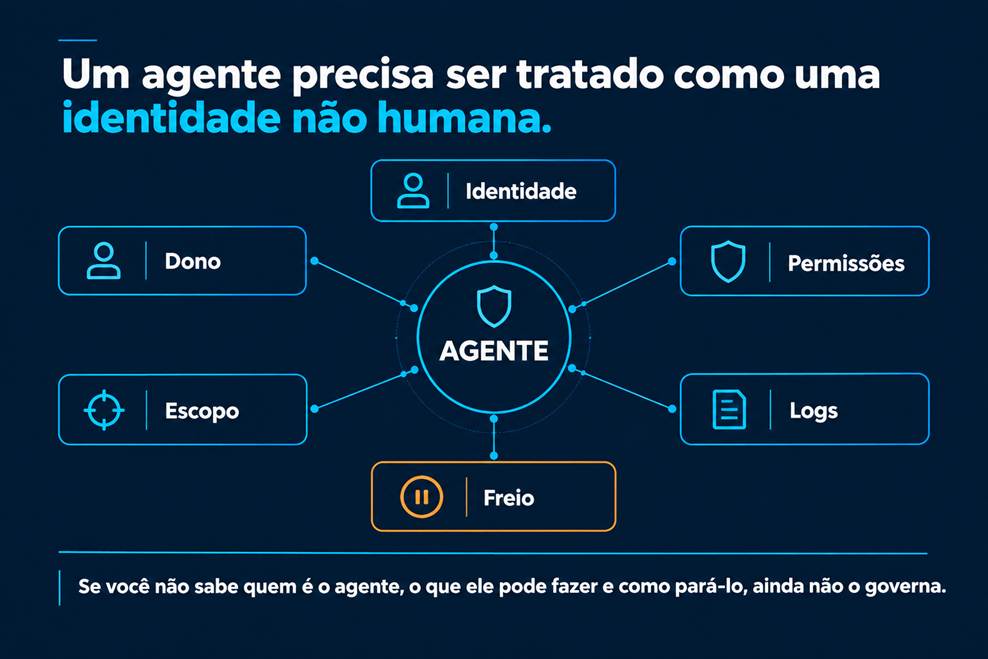
Um dos equívocos mais perigosos é tratar agentes como “software” e não como atores operacionais. Se um agente tem credenciais, ferramentas e capacidade de executar ações, as empresas precisam saber quem é seu dono, quais permissões possui, por que possui essas permissões e como interrompê-lo. Isso aproxima a governança de agentes de princípios conhecidos de Zero Trust: identidade explícita, menor privilégio, segmentação e verificação contínua.
O ataque mais perigoso pode ser uma instrução que parece dado
Considere um agente responsável por analisar e-mails suspeitos. Ele recebe uma mensagem. Dentro dela existe texto especialmente construído para influenciar o próprio agente, não o usuário humano. Se o agente não separar claramente “conteúdo a ser analisado” de “instrução autorizada”, o dado pode tentar virar commando. Esse é o ponto em que segurança tradicional e segurança de IA se encontram. O agente precisa ser desenhado para assumir que entradas externas podem ser hostis, que ferramentas podem ser ofensoras e que uma saída do modelo não deve automaticamente virar uma ação de alto impacto. Pegue um agente real da sua empresa e pergunte: “Se eu controlar o conteúdo que ele lê, consigo induzi-lo a chamar uma ferramenta que não deveria chamar?” Se a resposta for desconhecida, existe uma lacuna de governança antes mesmo de existir uma lacuna técnica.
O novo papel do humano: menos fila, mais supervisão
Existe uma falsa escolha entre “humano decide tudo” e “IA decide tudo”. Na prática, há um espaço muito maior entre esses extremos. O humano pode definir políticas, estabelecer limites, revisar exceções, investigar casos ambíguos e assumir decisões de alto impacto. O agente pode executar o trabalho de preparação, correlação, enriquecimento e resposta dentro de fronteiras previamente definidas.
É a lógica do human on the loop: a pessoa não precisa tocar em cada evento, mas precisa controlar o sistema que toca nos eventos. O analista deixa de ser apenas operador de fila. Passa a ser supervisor de agentes, curador de políticas, investigador de exceções e responsável por verificar se a automação continua produzindo decisões aceitáveis.
Como medir se a Agentic Defense está funcionando
Velocidade sozinha pode enganar. Um agente que responde em segundos e erra em ações críticas não criou maturidade; criou um incidente mais rápido. Por isso, além de tempo de detecção e resposta, vale acompanhar:
- Taxa de falsos positivos e falsos negativos das decisões do agente;
- Percentual de ações autônomas que precisaram ser revertidas;
- Tempo médio para interromper um agente em comportamento anômalo;
- Percentual de agentes com dono, identidade e permissões revisadas;
- Quantidade de ações de alto impacto que ainda dependem de aprovação humana.
O roadmap que deve ser considerado no comitê executivo
- Inventariar agentes e identidades não humanas: Se a empresa não sabe quantos agentes existem, não sabe qual é sua superfície de risco.
- Mapear ferramentas e permissões: Para cada agente, documentar o que ele lê, o que pode chamar, o que pode alterar e quais dados atravessam o fluxo.
- Classificar ações por impacto e reversibilidade: Nem todo caso precisa de autonomia e nem toda autonomia precisa ser proibida.
- Testar ofensiva, não apenas desempenho: O teste precisa incluir entradas maliciosas, instruções conflitantes, permissões excessivas e falhas de ferramentas.
- Estabelecer freio e reversão: O “botão de parar” precisa existir antes do incidente, não durante.
Cinco perguntas que revelam a maturidade real
- Quantos agentes estão operando hoje em sua empresa inclusive os criados por áreas de negócio?
- Quem é responsável por cada identidade não humana?
- O que cada agente consegue fazer se receber uma entrada manipulada?
- Quais ações ele pode executar sem aprovação e qual é a justificativa?
- Quanto tempo levaríamos para interromper, investigar e reverter um agente comprometido?
- Se amanhã o o ofensor ganhar mais velocidade, sua empresa vai responder colocando mais pessoas na fila? ou redesenhando a fila?
A Agentic Defense não significa entregar a segurança à máquina. Significa reconhecer que a velocidade da máquina já entrou na disputa e decidir, conscientemente, onde essa velocidade trabalha a favor da empresa. O futuro da defesa não será humano contra máquina. Será uma combinação de máquinas rápidas com humanos responsáveis por definir contexto, limites e consequências. E talvez a pergunta mais importante para a alta gestão das empresas não seja “qual agente devemos comprar?” Seja esta: “Qual parte da nossa defesa precisa ganhar velocidade? e qual parte nunca deveria perder o controle?”